
跨境圈炸锅!深圳员工私绑手机号卷走90万!
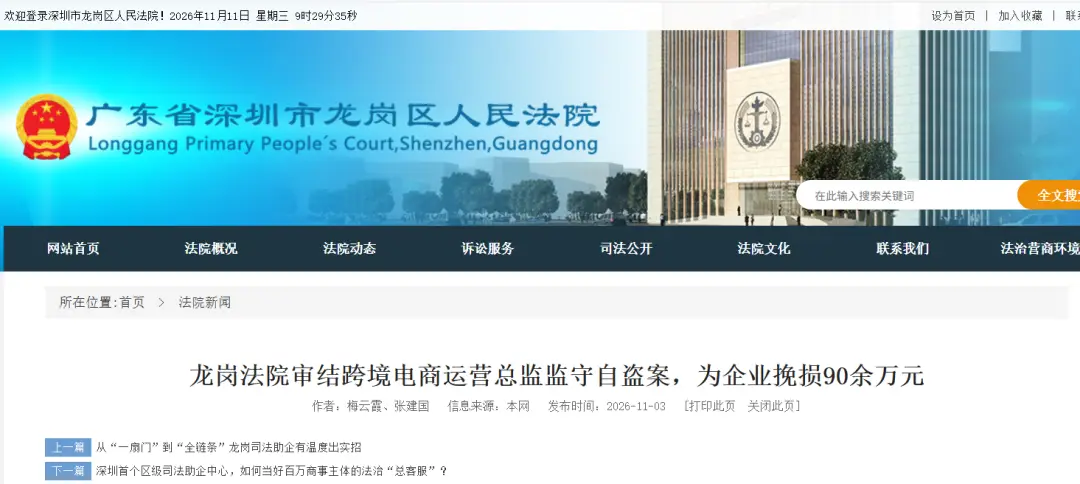
最近跨境圈有这样一个案子,引发了很多关注:一家深圳跨境电商公司的运营总监李某,2018年入职,任职期间把公司注册的两个平台账号绑成了自己的手机号。货照常卖,结算的钱却一笔笔进了他的个人银行卡,累计九十多万元。离职时他顺手注销了账号,痕迹看起来一并抹平。案件已经判决,被冻结的资金和退缴的赃款退赔给了公司。
第一道是产权。 账号的注册主体写的是公司,但绑定的手机号、邮箱、二次验证却落在个人手里。公司名义上拥有账号,实际上连找回密码都要靠员工配合。账号是谁的,不看注册主体,看谁握着绑定信息。
第二道是权限。 运营岗一个人握着后台登录、广告投放、库存调拨、发货结算,老板只看结果不盯流程。小团队里这是效率最优解,可一旦这个人既能碰后台又能碰收款,“信任”就等于替“制度”上了岗。能改价的人也能提现,能发货的人也能改绑定,风险不是某一步做错了,而是这些步骤本来就该分开。
第三道是退出。 离职流程走完了,账号权限还挂着,绑定信息没人核,等在途货款结完才发现账户已经被注销。人走了,权限没走,绑定信息也没人回头看——这是三道门里最容易漏的一道,因为离职那天大家都在办手续,没人去后台核对“这个人现在还绑着什么”。
平台能做的其实有限:账号是你的,谁能改绑定、谁能提现,平台默认交给账号主人决定。所以这三道门只能公司自己锁,锁法也很具体——密码不落到个人手里、钱的那几个页面和按钮碰不到、人走了权限立刻收回。问题是,很多工具能帮你“看到”权限,却管不住“用”权限;能提醒你“该收权了”,却没法在操作发生的那一刻拦住。
正因如此,紫鸟一直高度重视这类账号安全场景,围绕“权限不落到个人、敏感操作碰不到、人走权限立刻收回”来设计对应的管控能力。
一、分级权限管控:看该看的,做该做的
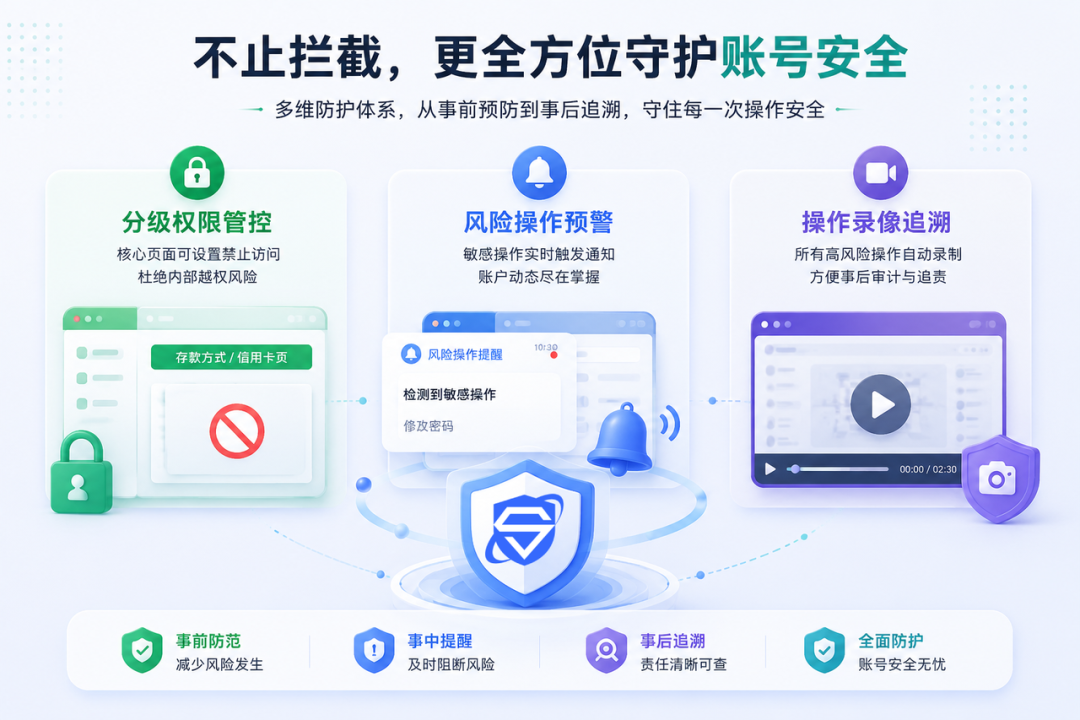
页面级屏蔽:存款方式、收款账户这类核心页面直接屏蔽,运营账号进不去,改动要管理员审批; 按钮级封锁:提现、删除链接、清空库存、取消订单可一键禁用,上传、下载、打印也能按岗位关掉; - 开口有期限,人走权当天走:确需操作走临时授权,15分钟到1小时到期自动收回;成员离职先导出资源清单、逐项交接,再禁用并删除;成员能登录,看不到密码。
二、风险操作预警:动作发生的当下就拦住
改价、折扣、优惠券超出安全线,即时预警并拦截; 移除或新增存款方式、更换付费方式、新增子账号,实时推送到飞书、钉钉、微信; AI风险检测一键出报告,能查到凌晨登录、异地登录、访问存款方式页的成员和时间,确认异常可一键冻结访问、移除授权。
三、操作录像追溯:谁做的、改了什么,都查得到
全程操作录屏与日志,改价、改绑定、导报表都留底,可定位到人; Listing被改自动截图留证,广告预算与竞价变动可查; 日志可作为内部追责与司法采证的依据。
这起案子里最值得记的,是法院提醒里的那句:公司以为账号是自己的,实际上控制权在员工手里。账号产权、权限边界、离职收权,三件事都不难,难在有人真的去核一遍。
所以,紫鸟做的就是把这半小时的“核一遍”变成系统里的默认动作:绑定信息不随个人手机号和邮箱走,高危按钮默认拦截、开口有期限,离职按“先导清单、再交接、再禁用删除”的顺序走完。与其等出事后再证明账号是谁的,不如从开通第一天就让控制权留在公司手里。
