
亚马逊资金风控全面收紧,收款账户调整成“高危”!
01卖家反馈:收款变更成高危操作
近期,大量亚马逊卖家反馈:后台修改收款账号时被强制要求修改登录密码,部分店铺甚至直接被判定为异常活动,遭遇临时访问限制或Listing下架。过去这种情况只是偶发,卖家修改收款信息后大概率能顺利过关。
但现在,多位卖家表示“基本上改一次触发一次”,这种变化让不少人措手不及,尤其是那些因业务调整需要更换收款账户的卖家,操作成本陡然上升。
02亚马逊官方回应:这是一项保护性响应
收款账户是亚马逊判定“账号是否被盗”的高权重指标。黑客攻破店铺后,典型的动作之一就是篡改收款信息转移资金。
因此,当收款信息变更、登录密码重置、异地登录等信号叠加出现时,平台会倾向于默认账号“疑似被盗”,宁可先拦截再让卖家申诉。这也解释了为什么修改收款卡时会被要求同步改密码——平台是在高风险节点上强制做一次账号安全复核。
亚马逊客服的回应也印证了这一点:
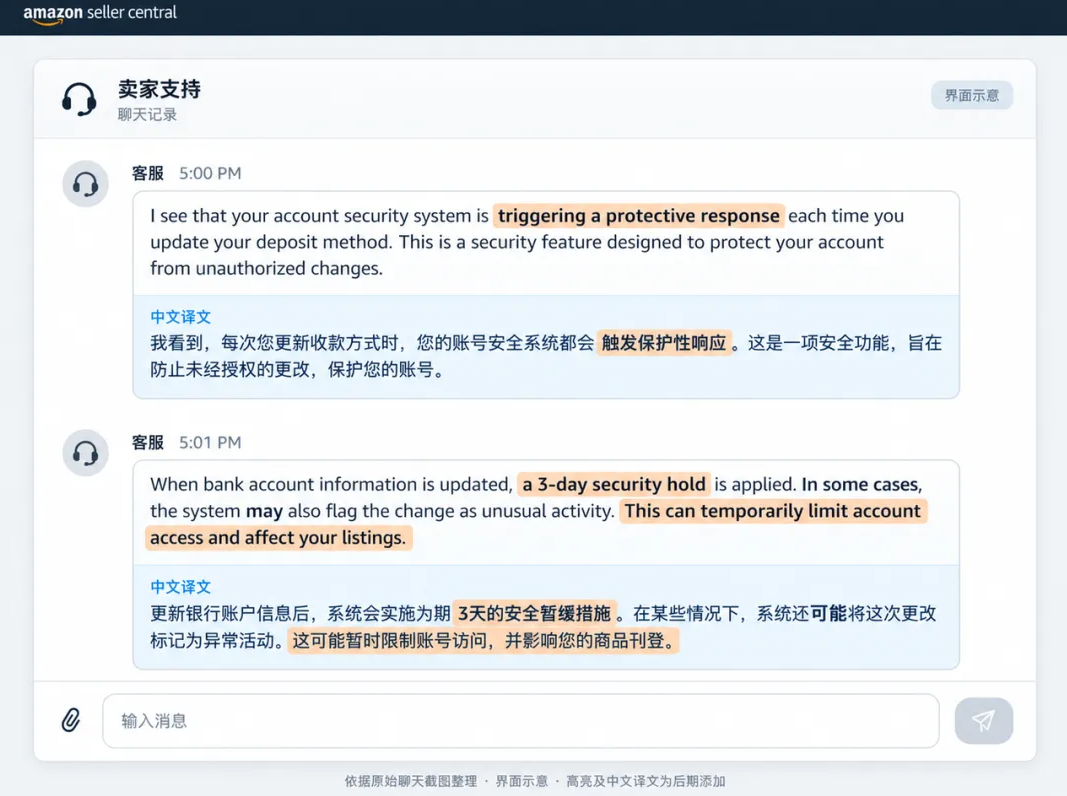
更新存款方式时,账户安全系统都会触发保护性响应。这是一项旨在保护您的账户免受未经授权的更改的安全功能。
当银行账户信息更新时,会实施为期3天的安全保留期。在某些情况下,系统也可能将此次变更标记为异常活动。这可能会暂时限制账户访问并影响您的商品列表。
官方传递了三个信号:
强制修改密码属于保护性响应的常见表现
客服明确表示“都会触发保护性响应”,从多位卖家反馈看,修改密码正是响应流程中的一环。从过去的偶发出现,到如今的普遍触发,说明平台已上调收款信息变更的风险等级。
3天安全保留期是标准动作
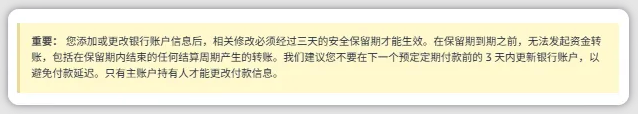
亚马逊官方帮助文档《银行账户信息》中明确说明:您添加或更改银行账户信息后,相关修改必须经过3天的安全保留期才能生效。
在保留期到期之前,无法发起资金转账,包括在保留期内结束的任何结算周期产生的转账。结算日若落在窗口内,回款周期顺延,现金流直接受影响。
相比3天保留期,“异常活动”判定的影响更值得关注
一旦被系统标记,账户可能临时无法登录、商品列表受到影响,申诉恢复通常需要数个工作日;若发生在旺季,将直接影响订单与营收。
趋势已经明确:亚马逊将收款信息变更从“抽查”升级为“必检”,每一次修改收款卡,都有可能进入安全审查流程。在平台风控收紧的当下,任何一次未经规划的收款信息变更,都相当于把店铺主动送进安全审查队列。
03核心提醒:非必要不修改,权限必须隔离
基于以上背景,给所有卖家的核心建议有两条:
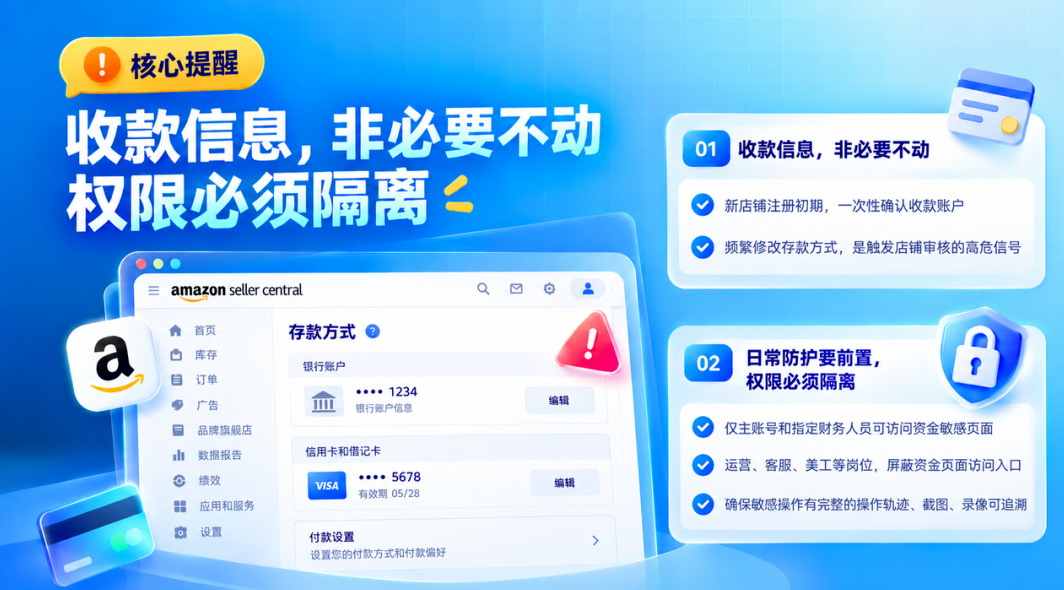
第一条:收款信息,非必要不动
新店铺注册初期,务必一次性确认收款账户,避免“先绑个账号凑合用、后期再换”的惯性操作。
频繁修改存款方式,是触发店铺审核的高危信号,必须严控变更频率。
第二条:日常防护要前置,权限隔离是成本最低的风控手段
平台对收款信息变更越敏感,企业越不能把资金敏感页面的访问权敞开。因为触发安全复核的,不只可能是外部盗号,也可能是内部误操作、越权访问、账号混用,甚至离职人员遗留权限。
一次非授权或非必要的收款信息变更,同样会把店铺送进安全响应流程。
在平台风控从“抽查”转向“逐一审查”的背景下,日常防护不能只靠“提醒大家别乱点”,而要把敏感操作入口管住,安全防护已经从“加分项”变成“必答题”。
04紫鸟:把资金敏感页面,从技术上锁死
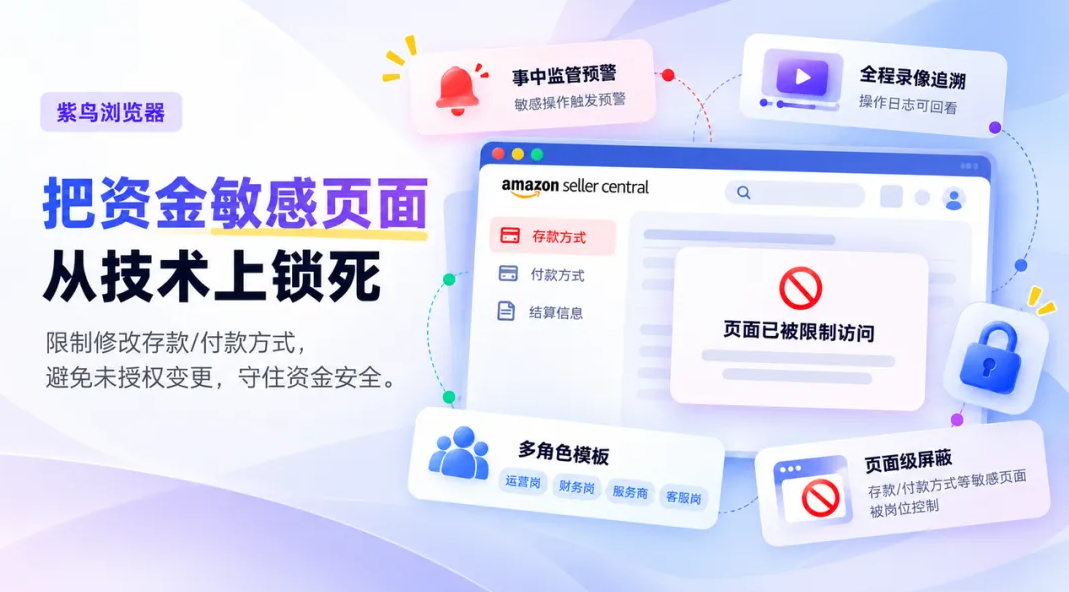
针对上述诉求,紫鸟浏览器提供了完整的解决方案。其中【限制修改存款付款方式】权限模板,正是为了应对当前亚马逊风控收紧而设计的核心功能:
功能原理:
通过预设的安全策略模板,对亚马逊后台的“存款方式”等资金敏感页面进行页面级屏蔽。当普通成员尝试访问该页面时,将直接显示“页面已被限制访问”,从技术层面阻断任何未授权的收款信息变更操作。
核心能力:
① 页面级屏蔽
存款方式、付款方式等核心敏感页面,可按岗位配置访问权限;
② 多角色模板
同时还内置“运营岗”“财务岗”“服务商”“客服岗”等预设权限模板,一键套用成熟大卖的权限配置方案,无需逐项设置;
③ 事中监管预警
敏感操作实时触发管理员预警,附带操作人、操作时间、操作截图,实时通知;
④ 全程录像追溯
所有风险操作自动生成日志,精确到鼠标点击轨迹,事后可作为内部追责或平台申诉的完整证据链。
05如果必须修改:请提前报备
对于确有必要修改收款卡的情况,卖家实践中验证有效的一套动作是——换卡之前,先向亚马逊主动报备,开Case说明情况,再去执行修改操作,可帮助降低触发风控误判的概率。
跨境行业的资金安全,正在经历一次系统性的压力测试。平台侧,亚马逊将收款信息变更纳入更严格的风控审查;企业侧,内部权限管理漏洞仍然是大量事故的根源。两条防线,缺一不可。
在平台规则持续收紧的当下,把权限交给系统,把风险锁在源头,是每一个跨境团队都应该尽快补上的一课。
